
Palo Alto GlobalProtect: CVE-2026-0257 zneužívají Qilin i INC
Zdroj: Palo Alto Networks
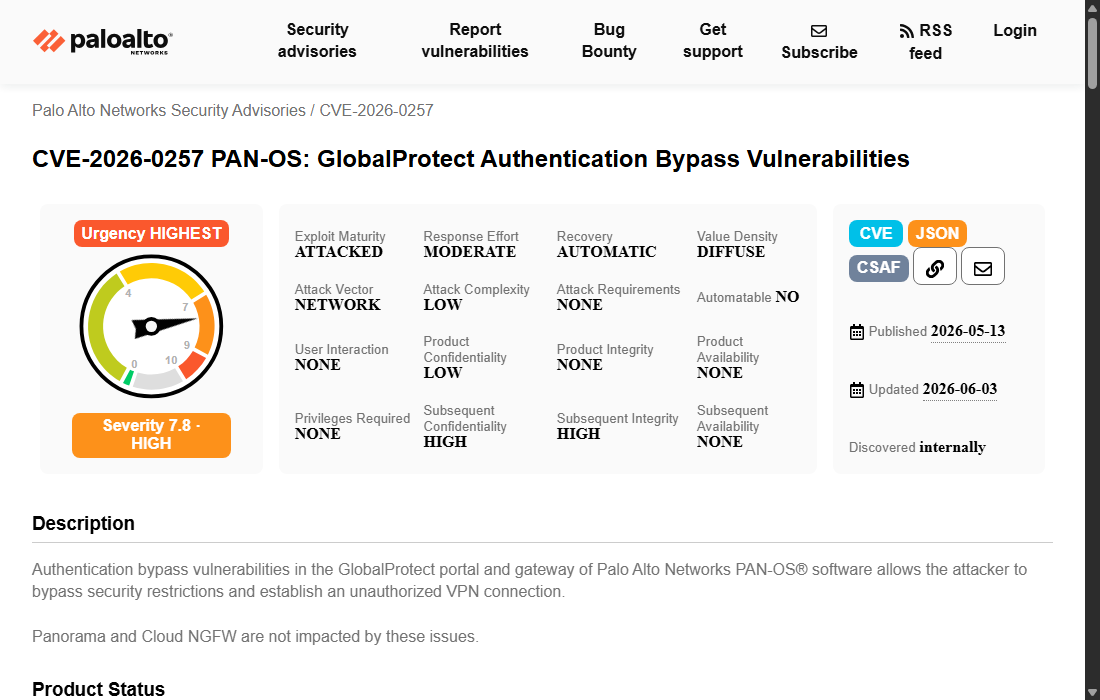
Palo Alto Networks zveřejnilo 13. května 2026 advisory k chybě CVE-2026-0257 v GlobalProtect portálu a bráně, naposledy ho aktualizovalo 3. června. Zranitelnost s CVSS 7,8 (CVSS-BT 7,8) z kategorie CWE-565 umožňuje obejít autentizaci a navázat neoprávněné VPN spojení; zneužívají ji ransomwarové skupiny Qilin a INC. Oprava přitom existovala měsíce před aktivním zneužíváním.
Podmínkou zneužití je portál nebo brána s povolenými „authentication override cookies“ a konkrétní konfigurací certifikátu, takže se chyba netýká všech instalací PAN-OS, ale těch s touto kombinací. Root.cz to označuje za případ, kdy firma „patchovala jindy“ — u této chyby nerozhoduje velikost firmy, ale konfigurace brány.
Klíčové parametry
- CVE-2026-0257, CVSS 7,8 (CVSS-BT 7,8), CWE-565
- Advisory publikováno 13. 5. 2026, aktualizováno 3. 6. 2026, exploit maturity „ATTACKED“
- Opravené verze: PAN-OS 12.1.7 a 12.1.4-h6, 11.2.12 a 11.2.10-h7, 11.1.15 a 11.1.13-h5, 10.2.18-h6 a 10.2.16-h7
- Zasaženy jsou větve PAN-OS 10.2, 11.1, 11.2 a 12.1 před opravou; Panorama a Cloud NGFW zasaženy nejsou
- KEV: přidáno 29. 5. 2026 s termínem nápravy 1. 6. 2026
- Po průniku průzkum sítě a pohyb mezi stroji přes RDP a SMB; v jednom případě útočníci přešli na VMware vCenter a ESXi a četli virtuální disk řadiče domény
Srovnání
| Portál s override cookies | Bez této kombinace | |
|---|---|---|
| Riziko | obejití autentizace a neoprávněné VPN spojení | mimo zásah chyby |
| Co udělat | ověřit verzi PAN-OS a zvážit vypnutí cookies | udržovat verzi v rámci běžných update |
| Pro koho | patchovat hned | stačí rutinní správa verzí |
Kdo cookies povolené mít nemusí, měl by je vypnout; kdo je potřebuje, ověří verzi proti seznamu opravených vydání.
Pro správce: VPN koncentrátor je jediné dveře do servisního přístupu k linkám — když útočník obejde autentizaci přímo na bráně, MFA na aplikační úrovni ho nezastaví. Projděte konfiguraci: zjistěte, jestli authentication override cookies skutečně potřebujete, ověřte verzi PAN-OS proti seznamu opravených vydání a kontrolu logů GlobalProtect nastavte jako rutinu, ne jako jednorázovou akci po advisory. Útočníci tuto chybu kombinují s CVE-2023-27532 v zálohování Veeam, takže do kontroly zahrňte i záložní infrastrukturu. Když brána stojí před virtualizací, pokryjte logováním a zálohami i cestu k VMware vCenter a ESXi.
Zdroje
- CVE-2026-0257 – GlobalProtect App: Authentication Bypass — Palo Alto Networks
- Postřehy z bezpečnosti: výpadek cloudu odstřihl banky, soudy i další služby — Root.cz
- Known Exploited Vulnerabilities Catalog — CISA
Odkazy vedou na primární zdroje. Text článku je redakční shrnutí, ne převzatá zpráva.